
創新資訊應用展系列報導五:中華數位科技、數聯資安強化資安防禦
(中央社訊息服務20261002 14:57:21)由中華民國資訊軟體服務商業同業公會(下稱中華軟體公會)主辦的「2026創新資訊應用展示暨研討會-The AI Nexus:智鏈賦能.驅動未來」,將於10月23日高雄亞灣新創園、10月30日台北臺大醫院國際會議中心,以及11月6日台中思享空間登場。
隨隨著零日漏洞、勒索軟體、帳號濫用及供應鏈攻擊等資安威脅持續演進,企業面對的挑戰已從單純防範攻擊,進一步延伸至即時偵測、主動回應與智慧化資安營運。本次參展廠商中華數位科技股份有限公司(下簡稱中華數位科技)與數聯資安股份有限公司(下簡稱數聯資安),將於台北首場大型AI解方博覽會現場,分別從Cynet MDR主動式威脅響應及AI Agent智慧SOC切入,展示如何結合自動化、人工智慧與資安專業,協助企業提升威脅偵測、事件分析與應變處置能力。
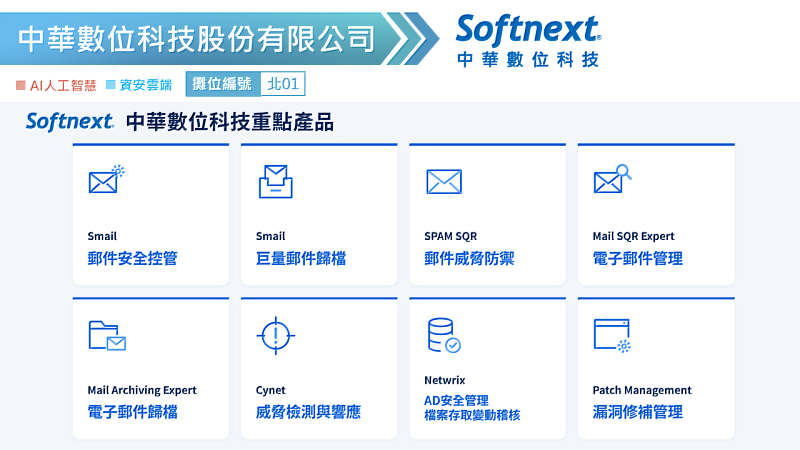
中華數位科技Cynet MDR主動式威脅響應 掌握攻擊阻斷黃金期
隨著網路威脅朝自動化攻擊發展,企業面對零日漏洞與勒索軟體攻擊時,除了加速漏洞盤點與修補,更需要具備即時偵測與主動回應能力。傳統弱點管理與修補流程可能受到資產盤點不完整、修補程式未確實生效,以及行政審批流程等因素影響,若攻擊發生於非辦公時間,防禦措施無法即時啟動,也可能讓威脅進一步擴散。
Cynet自主安全保護平台以自動化與主動防禦為核心,整合XDR與MDR能力,針對異常橫向移動、集體加密,以及濫用PowerShell、BitLocker等合法工具的可疑行為進行偵測。當系統發現高風險行為時,可依企業預先定義的安全政策執行即時隔離,在威脅持續擴散前先行降低影響範圍,協助企業縮短從威脅發現到實際處置的時間。
此外,Cynet的CyOps全天候MDR安全專家團隊持續監控企業環境,當偵測到關鍵威脅時,可依企業既定修復政策採取相應措施,降低企業資安團隊長時間監控與處理告警的負擔,並加速威脅遏止與事件回應。
中華數位科技將目標從守護企業郵件安全擴展到更廣義的網路安全,除了自主研發之外,更引進國際資安大廠的防護產品。身為Cynet 亞太第一家加值代理商曁技術服務中心,具備郵件與內容安全研發背景及在地技術服務能力,可協助企業進行解決方案導入、問題判斷與技術支援,讓企業在面對快速變化的資安威脅時,建立更具即時性與主動性的防禦機制。
了解更多中華數位科技產品:https://www.softnext.com.tw/
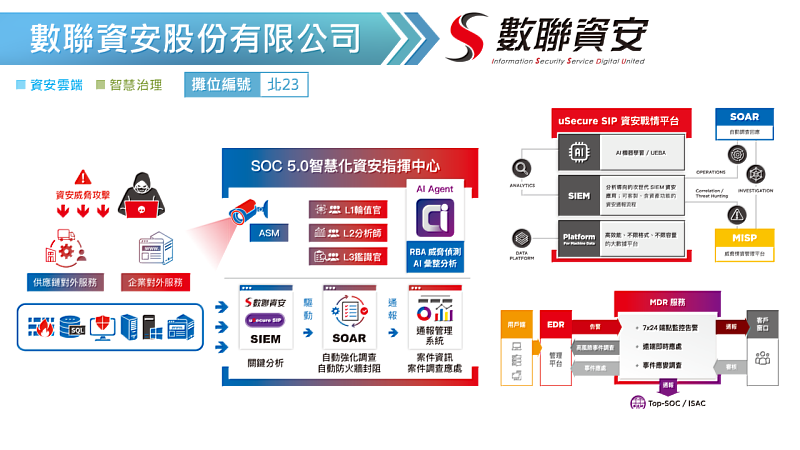
數聯資安AI Agent進駐SOC 資安監控邁向「智動應變」新紀元
面對勒索軟體、合法帳號濫用、供應鏈攻擊與雲端威脅持續增加,企業攻擊面日益擴大,資安營運中心(SOC)面臨的挑戰已不只是「發現攻擊」,更在於如何從大量告警中快速判斷威脅、還原攻擊脈絡並採取有效應變。數聯資安以AI Agent導入新世代SOC,透過人工智慧協助資安團隊提升威脅分析與事件應變效率。
數聯資安產品發展暨顧問處產品協理黃瑞傑表示,新世代SOC並非以AI取代資安人員,而是透過AI技術降低重複性分析工作,讓資安專家能將更多時間投入威脅研判、事件分析與決策。導入AI Agent後,原本需數小時的初步調查可縮短至數分鐘,降低平均事件處理時間(MTTR)。
數聯資安新世代SOC架構涵蓋資料整合、AI分析與自動化,以及人機協作3大層級,整合雲端、端點、網路、身分驗證及外部曝險等多維度資訊,並結合SOAR機制,自動進行事件關聯分析、攻擊軌跡回溯、威脅情報比對及風險評估,同時由SOC分析師進行最終風險判斷與重大決策。此外,結合「全域曝險雷達」掌握外部服務弱點、供應鏈風險與暗網情報,協助企業從事件偵測進一步掌握潛在威脅。
在實際應用上,AI Agent可分別擔任告警研判、事件調查、威脅獵捕、安全報告及應變協作等任務,協助分析師快速掌握異常登入、敏感資料存取及其他可疑行為。例如面對合法帳號遭濫用的情境,AI Agent可分析使用者歷史行為與異常活動,並在發現重大偏離時立即提升風險等級、提供調查依據與處置建議。
為提升AI應用的可靠性,數聯資安結合多年SOC事件處理經驗與專家知識庫,透過RAG架構與證據錨定(Grounding)機制,強化分析結果可追溯性、資料與權限治理及人機協作控管,重大資安決策仍由專業人員確認,兼顧AI應用效率與資安治理需求。 本次活動數聯資安將展示AI供應鏈曝險監控、端點託管威脅偵測與回應,以及uSecure SIP資安戰情平台等解決方案,並於InfoSec信任x防護論壇分享資安趨勢與實務應用,歡迎蒞臨現場交流。
了解更多數聯資安產品:https://www.issdu.com.tw/
「2026創新資訊應用展示暨研討會」詳細資訊:https://www.tissa.org.tw/Course/Detail/6044
相關新聞

創新資訊應用展系列報導一:眾至資訊展現AI資安防禦實力

創新資訊應用展系列報導二:AI時代,中華龍網推資安整合方案

彰化榮服處強化資安教育 守護榮民眷的安心

申請社宅要交身分證、財稅資料!個資怎麼守?新北住都中心築「資安防線」

矽谷高管將齊聚峰會 探討AI、資安與科技領導新局

台貝企業齊聚 探索綠能與數位科技商機

企業 AI 應用趨勢下合規成難題 Shield 推出 MCP Server 解決資安隱憂

AI 資安新突破:01 Quantum 獲美專利 量子安全技術強化數據保護

新一代AI驅動攻擊浮現 製造業資安面臨嚴峻挑戰

生成AI資安疑慮高 日本企業最憂洩密 員工逾四成願用

AI 發現大量資安漏洞 但修補效率低引發憂慮

培訓到檢定數位升級!臺鐵智慧教室正式啟用 邁向數位學習、AI應用與創新交流新模式

設備指紋辨識助攻網路資安 成防詐與數位資產保護關鍵

Recorded Future推動自主式資安營運 新智慧層MCP平台登場
