
政府機關寄來的Email,就能直接交資料嗎?
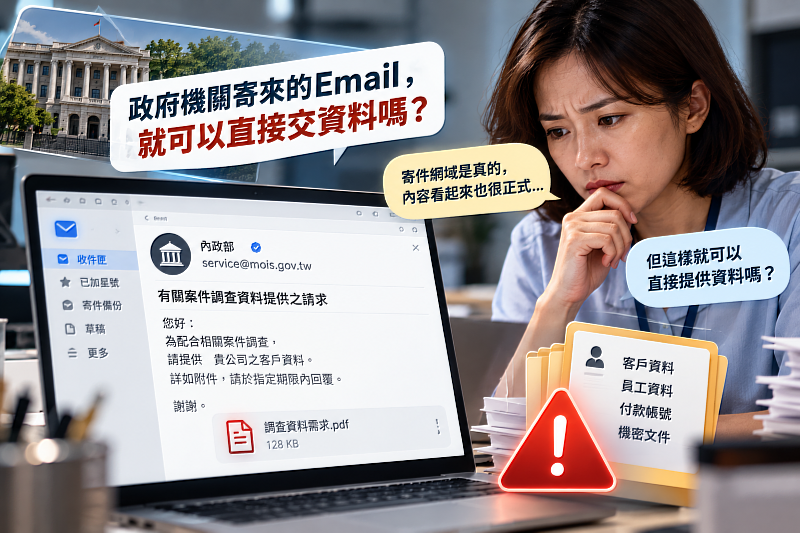
(中央社財經訊息服務20261009 15:26:33) 收到一封政府機關寄來的Email,寄件網域看起來沒問題,信件內容也很正式,對方以案件調查為由,要求公司提供客戶資料。看到這種Email,你會不會覺得:「既然真的是政府機關寄來的,應該可以照辦吧?」但最近歐洲金融科技公司Revolut遇到的事件,剛好提醒企業一件事:Email是真的、寄件網域是真的,不代表這一次的要求也一定是真的。
Revolut日前證實,駭客取得義大利一個政府機關Email地址的控制權,並冒充調查人員要求提供資料,Revolut後來依照要求,將680名客戶的個人資料交給對方,公司表示自身系統並沒有遭到入侵。更麻煩的是,這封信並不是單純把寄件者名稱偽裝成「政府機關」。義大利內政部長Matteo Piantedosi表示,Revolut收到要求的Email地址,確實來自Reggio Calabria警方的Email系統,但這是一個過去從未使用過的地址;他也指出,如果Revolut當時多做一步確認,事件可能可以避免。
這也是這起事件與一般釣魚信不同的地方。平常談Email詐騙,我們常提醒大家檢查寄件網域、拼字、陌生連結或附件,但如果攻擊者真的控制了一個合法帳號,寄件網域可能完全正確,信件也可能順利通過一般的郵件驗證。對收件者來說,看起來就是一封「真的官方Email」。而且這次要求的內容本身也不是完全不合理,金融機構在刑事調查等特定情況下,本來就可能依法配合政府機關提供客戶資料;當「官方信箱」碰上「合理的業務要求」,人更容易直接進入原本熟悉的處理流程。
類似情況其實不只會發生在銀行。行政人員可能收到主管機關要求提供名冊,HR可能收到查詢員工資料的公文或Email,財會可能收到合作廠商通知更換匯款帳號,客服也可能遇到自稱執法機關、合作單位或客戶本人,要求調閱特定紀錄。這時候,判斷依據就不能只剩下「這個Email地址看起來是真的」。只要要求涉及大量個資、客戶資料、付款帳號變更、機密文件或其他高敏感資訊,都可以多做一道與原本信件分開的確認,例如透過公司既有的聯絡窗口、官方網站公布的電話或內部通訊錄,重新確認對方身分、案件編號、要求依據及資料範圍,而不是直接使用信件裡提供的電話或聯絡方式再問一次。
原因很簡單,如果信箱已經被攻擊者控制,回覆同一封Email問「請問這真的是你們寄的嗎?」最後回答你的,很可能還是同一個人。企業內部也可以把這類情況事先訂進流程,例如大量匯出客戶資料需要第二人核准、變更付款帳號要透過原有窗口再次確認,政府或司法機關要求資料時,也應確認案件資訊與授權範圍,再決定哪些資料可以提供。
Revolut這次事件沒有駭進銀行內部系統,卻仍然讓客戶資料流出去。問題出現在另一個大家很容易相信的地方:**我們習慣把「官方管道」和「可信要求」當成同一件事。** 官方信箱可以是真的,但帳號可能被別人控制;寄件網域可以是真的,但這一次寄信的人不一定是原本的使用者。當一封信開始要求你交出重要資料,或改變原本的付款、權限與處理方式時,多一個不同管道的確認,往往比只盯著寄件地址看更有用。
【匯智生活觀察室】 從生活出發,觀察科技與數位時代的大小事,分享實用資訊,讓科技更貼近日常。 由 Cloudmax 匯智資訊策劃,持續關注科技、資安與數位生活議題。 官方網站:www.cloudmax.com.tw
圖片來源:Cloudmax 匯智/AI生成

相關新聞

俄羅斯資安商藉土耳其掩護 滲透美國政府機關

駭客不用假冒官方 竟能直接從官方App傳訊息給你?

LINE2大功能直接刪除!重要檔案快備份起來

去韓國免買交通卡? iPhone現在也能直接嗶進地鐵

Meta手機AI遊戲工具開放候補:打字做遊戲,IG能直接玩嗎?

Hark Pro 亮相主打隱私保護 AI 助理可直接操作電腦
NetApp強化Keystone的資料主權控制功能

YouTube新推6大新服務 千款遊戲免下載直接玩

核心系統沒被攻破 客戶資料仍外洩!核心問題出在哪?

員工用AI防資料外洩 MugatuAI新工具Signal啟動內測

美國卡AI晶片 金融時報:陸轉向「拼算力」 內蒙古狂建資料中心

郵輪旅客下船就能玩!高雄海洋局推110家友善店家串聯國際旅客消費力

表揚守護山坡地績優機關 強化管理永續守護

蘇媽再加碼台灣 00407A多檔成分股直接卡位AMD供應鏈
