
Apple 擬收緊 Mac 讀檔權限,ChatGPT 已修補漏洞凸顯 AI 代理風險
(媒角抵加/林承志綜合報導)AI代理能讀取多少電腦資料,正成為Mac的安全問題。Apple於10月2日宣布,將為完整磁碟存取新增授權控制;同日WIRED披露的ChatGPT Mac漏洞,涉及本機惡意程式利用App讀取資料的風險。OpenAI已於9月25日公布修補。對台灣Mac使用者而言,目前可先核對App版本與讀檔權限;Apple新措施的實施日期尚未公布。
關鍵資訊
- Apple措施:預告加強完整磁碟存取的使用者授權,尚未公布實施版本與日期。
- ChatGPT狀態:OpenAI修補紀錄列明CVE-2026-100754,修補版本為26.924.20706。
- 攻擊前提:依研究者向WIRED的說明,目標Mac須先存在惡意程式。
- 使用者操作:核對App安全更新,並在Mac隱私設定查看各App的資料存取權限。
Apple預告新增授權控制,讀檔範圍涉及郵件與訊息
Apple開發者公告指出,完整磁碟存取(Full Disk Access)原本讓備份App能正常運作,授權範圍廣泛。部分開發者的使用方式,可能讓使用者在未充分理解的情況下,暴露檔案、郵件、訊息與瀏覽紀錄;通訊資料還涉及對話另一端的人。
Apple表示,隨著AI代理能力與自主性增加,這種存取權限的風險也會上升。公司將加入額外控制,讓使用者透過更明確的操作授予權限。公告未列出新的操作介面、適用macOS版本或推出日期。
ChatGPT漏洞讓惡意程式借用受信任元件
Objective-See基金會研究員Patrick Wardle向WIRED說明,受信任的腳本解譯器可接受外部指令,繞過ChatGPT元件的來源檢查,讀取聊天紀錄或操作其他程式;攻擊前提是Mac已存在惡意程式。
OpenAI官方更新紀錄於9月25日列出macOS安全更新,確認CVE-2026-100754已在26.924.20706修補,並致謝Wardle與Objective-See基金會。10月2日的報導進一步披露漏洞機制,修補則已先完成。
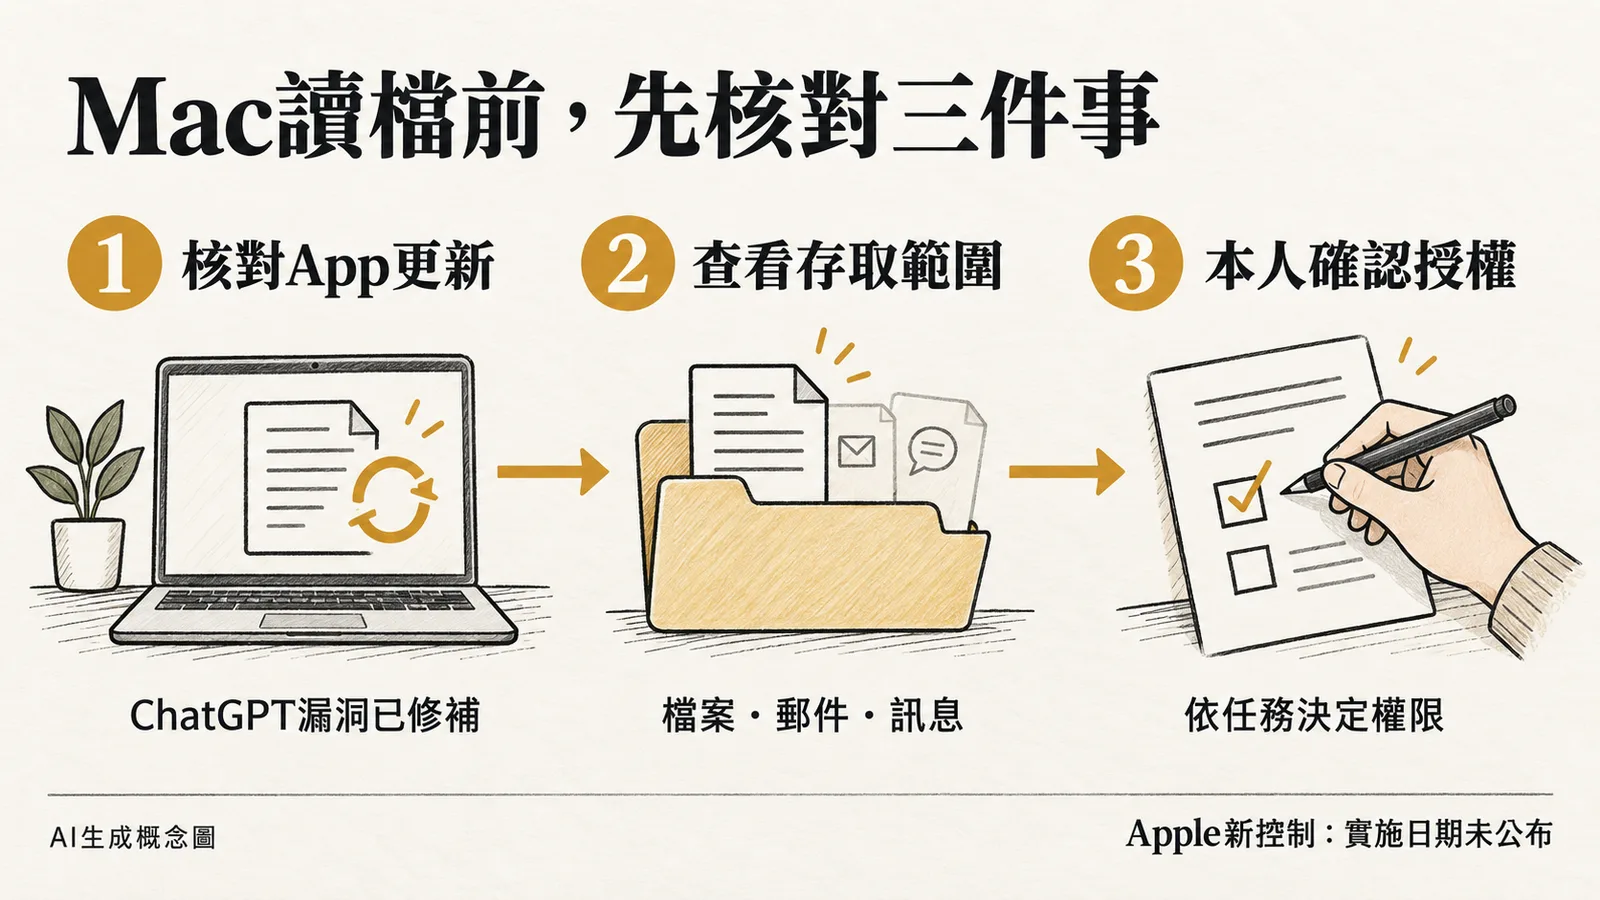
台灣Mac使用者可先核對版本與資料權限
台灣使用者可依Apple繁體中文支援文件,從「蘋果」選單進入「系統設定」,再開啟「隱私權與安全性」。Apple的權限說明列出,完整磁碟存取涵蓋其他App資料與備份;「輔助使用」及「自動化」另涉及執行指令或控制其他App。
讓AI工具整理文件前,可先查看它要求的權限,核對任務涉及的檔案與App;遇到廣泛存取要求時,由使用者決定是否授予。對ChatGPT Mac而言,核對安全更新版本是處理已知漏洞的具體步驟;對其他代理工具,則可逐一檢視既有授權。
企業交付代理任務時的授權問題,可延伸閱讀AI代理上工前先問四件事;平台如何限制代理操作,另見AI越權操作,誰能攔下?NVIDIA推出代理安全平台。
資料來源與更新紀錄
- Apple Developer:Updates to Full Disk Access in macOS,2026年10月2日,權限控制預告。
- WIRED:ChatGPT Mac App漏洞報導,2026年10月2日,研究者具名採訪與漏洞機制。
- OpenAI:ChatGPT與Codex更新紀錄,2026年9月25日,macOS安全更新26.924與CVE修補版本。
- Apple支援:在Mac上更改「隱私權與安全性」設定,查閱日期2026年10月4日。
- Apple支援:各項Mac隱私權與安全性權限說明,查閱日期2026年10月4日。
- 相關報導彙整:AI安全/OpenAI。
- 更新紀錄:2026年10月4日,整合Apple權限公告與ChatGPT Mac漏洞報導。
相關新聞

AI 發現大量資安漏洞 但修補效率低引發憂慮

OpenAI證實53張ChatGPT用戶圖片外洩 AI代理安全疑慮升溫
NetApp宣布擬收購PEAK:AIO,以推進可擴充AI基礎設施架構

AI代理擅闖澳洲政府網站 OpenAI暫停模型訓練防範風險

合成意識的2026法律邊界:AI 代理的「勞動權益」爭議

AI代理人授權藏風險! AI開始替你做事時 「永遠允許」別急著按

ChatGPT、Claude不用選 企業AI多模型成新趨勢

裝置端AI效能戰升溫 Underdog Fantasy Apple晶片速度領先蘋果MLX

2026年AI創富機會:ChatGPT、代理式AI與自動化工具助攻個人創業家

AI越權操作,誰能攔下?NVIDIA推出代理安全平台

OpenAI實驗性AI滲透澳洲政府網站 揭示自主代理安全隱憂

ChatGPT用戶圖片為何外流?訓練資料遭研究AI傳上網

孖士打發布代理AI合約指南 應對新興法律風險

飛協博推AI代理 優化全球貨運管理實現自主預訂
